Alerte mondiale sur Internet après la découverte de deux failles critiques
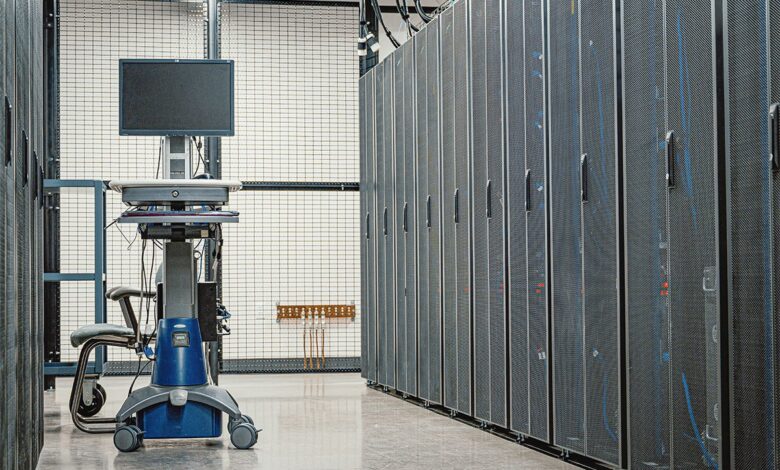
Deux failles critiques dans PHP, un langage largement utilisé sur le Web, ont conduit des administrations et des hôpitaux européens à désactiver leurs sites par précaution, sur fond d’avertissements concernant leur possible exploitation pour compromettre des serveurs.
Les efforts se sont accélérés à travers le monde pour corriger deux vulnérabilités critiques du langage de programmation PHP. Des organismes de cybersécurité ont averti qu’elles pourraient permettre l’exécution de code à distance et la prise de contrôle de serveurs vulnérables, poussant des administrations, des hôpitaux et des organisations à mettre leurs sites hors ligne par précaution.
Dans un article publié mercredi, le Washington Post indique que ces failles touchent une technologie utilisée par jusqu’à 70 % des sites Internet. Leur découverte à l’aide de l’intelligence artificielle suscite des inquiétudes quant à la capacité des attaquants à développer rapidement des outils d’exploitation, avant que les organisations puissent mettre leurs systèmes à jour.
Les deux vulnérabilités, désignées collectivement sous le nom de « php2shell », concernent la gestion de la mémoire et de l’état interne des requêtes dans PHP, un langage de programmation à code source ouvert utilisé pour assurer le fonctionnement des sites et des applications Web côté serveur. Elles pourraient permettre à un attaquant d’exécuter du code sur un serveur vulnérable sans authentification préalable, ouvrant potentiellement la voie au vol ou à la modification de données, voire à l’interruption de services.
Classées comme critiques, les deux failles ont obtenu un score de gravité de 9,2 sur 10 selon la version 4 du système d’évaluation CVSS. Elles portent les identifiants CVE-2026-109618 et CVE-2026-109619.
Des chercheurs de l’entreprise de cybersécurité Calif ont découvert la première faille à l’aide d’un modèle avancé d’intelligence artificielle, dans le cadre d’une initiative pilotée par OpenAI visant à utiliser ces technologies pour détecter les vulnérabilités logicielles. L’entreprise a indiqué que des chercheurs de Wiz avaient également découvert et signalé les deux failles de manière indépendante.
Selon le Washington Post, les chercheurs ont commencé à informer les parties concernées en août, permettant aux développeurs de PHP et aux entreprises de cybersécurité de coordonner leur réponse et de préparer des correctifs avant la divulgation publique du problème, le 21 octobre.
OpenAI a expliqué que cet incident illustrait la capacité des modèles avancés à détecter des défauts susceptibles de toucher une vaste partie d’Internet. L’entreprise a toutefois averti que ces mêmes capacités pourraient aider des attaquants à développer rapidement des outils offensifs. Elle a ajouté travailler à la correction d’autres vulnérabilités importantes découvertes au cours de ses recherches en sécurité.
Dans le cadre de la réponse à l’incident, les développeurs ont publié en urgence des mises à jour de sécurité pour les versions de PHP encore prises en charge. L’Agence de l’Union européenne pour la cybersécurité, la Commission européenne et d’autres organismes européens ont souligné la nécessité d’identifier les systèmes vulnérables et de les mettre à jour immédiatement, en donnant la priorité aux serveurs et aux applications directement accessibles depuis Internet.
Les organismes de cybersécurité ont appelé les organisations qui ne peuvent pas installer immédiatement les correctifs à isoler temporairement les applications vulnérables des réseaux publics.
Ils ont également recommandé d’examiner les journaux des serveurs, des applications et des systèmes d’authentification, et de rechercher des processus, fichiers, comptes ou connexions externes inhabituels pouvant signaler une compromission antérieure.
En Belgique, le ministère des Affaires étrangères a mis ses sites hors ligne après des informations faisant état d’attaques exploitant ces vulnérabilités. Le Centre pour la cybersécurité Belgique a toutefois déclaré n’avoir enregistré aucune attaque contre les sites belges. Aux Pays-Bas, les mesures ont concerné des sites gouvernementaux, des hôpitaux, le port de Rotterdam, la fédération nationale de football et les sites des cinq principaux partis politiques.
En Finlande, le centre informatique gouvernemental a suspendu des services Web publics par précaution, précisant n’avoir détecté aucune tentative d’exploitation des failles et que l’interruption ne résultait pas d’une compromission de données. Le gouvernement tchèque a également désactivé son site sur recommandation de l’autorité de cybersécurité, dans l’attente de l’installation des mises à jour nécessaires.
La Fondation Wikimedia, qui exploite Wikipédia, a indiqué qu’elle travaillait à corriger les vulnérabilités dans ses systèmes utilisant PHP et qu’elle avait désactivé plusieurs autres systèmes par précaution, le temps de les sécuriser.
De son côté, Cloudflare a annoncé avoir préparé et déployé des protections dans ses pare-feu applicatifs Web avant la divulgation publique des vulnérabilités, afin de protéger les sites et de les aider à rester opérationnels.
WordPress a appelé les propriétaires de sites à mettre immédiatement leurs systèmes à jour.
Selon les alertes techniques, le problème concerne les versions de PHP à partir de la version 5.4 et touche plusieurs environnements d’exécution, notamment PHP-FPM, Apache avec le module mod_php, php-cgi, FrankenPHP et LiteSpeed.
Les organismes de cybersécurité ont indiqué que le risque pourrait être plus élevé dans l’environnement mod_php : un test d’exploitation a montré que la faille pouvait être déclenchée avant même l’exécution du code de l’application.
Les correctifs ont été publiés dans les versions prises en charge PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. La version 8.1 et les versions antérieures ne bénéficient plus du support de sécurité officiel du projet PHP, même si certaines distributions logicielles et certains prestataires de support à long terme peuvent proposer des correctifs distincts.
Les organismes de cybersécurité ont averti que le problème ne se limitait pas aux sites dont les exploitants savent qu’ils utilisent PHP. Des produits commerciaux, des logiciels à code source ouvert, des systèmes de gestion de contenu et des services d’hébergement s’appuient également sur cette technologie en arrière-plan. Des applications comme WordPress, Drupal, Joomla et Magento pourraient ainsi être concernées, selon leur version et leur environnement d’exécution.
Les autorités recommandent de mettre les systèmes vulnérables à niveau vers des versions corrigées et prises en charge, d’examiner les logiciels, équipements et services susceptibles d’intégrer des composants PHP, d’isoler les systèmes qui ne peuvent pas être corrigés immédiatement et de rechercher des signes de compromission dans les journaux. Si des éléments révèlent une exploitation antérieure, l’installation de la mise à jour ne suffit pas : il faut enquêter sur l’incident et en contenir les effets.
Cet incident met en évidence un défi croissant pour la sécurité d’Internet : une seule faille dans une technologie largement répandue peut imposer une réponse simultanée à des organisations sans lien direct entre elles. Il illustre également la course entre défenseurs et attaquants autour de l’intelligence artificielle, désormais capable d’accélérer la découverte des vulnérabilités, mais aussi, potentiellement, le développement des moyens de les exploiter.
L’utilisation généralisée de PHP ne signifie pas qu’une proportion équivalente de sites a été piratée, ni que tous les systèmes vulnérables ont effectivement été exploités. La rapidité du déploiement des correctifs et l’identification des systèmes anciens ou oubliés restent toutefois déterminantes pour réduire la fenêtre d’attaque et empêcher qu’une faille logicielle ne débouche sur une compromission à grande échelle.