Une intelligence artificielle recherche des failles et lance des attaques sans intervention humaine
Google révèle le premier cas observé d’utilisation d’un système multiagents pour automatiser la découverte et l’exploitation de vulnérabilités, sans intervention humaine à chaque étape.
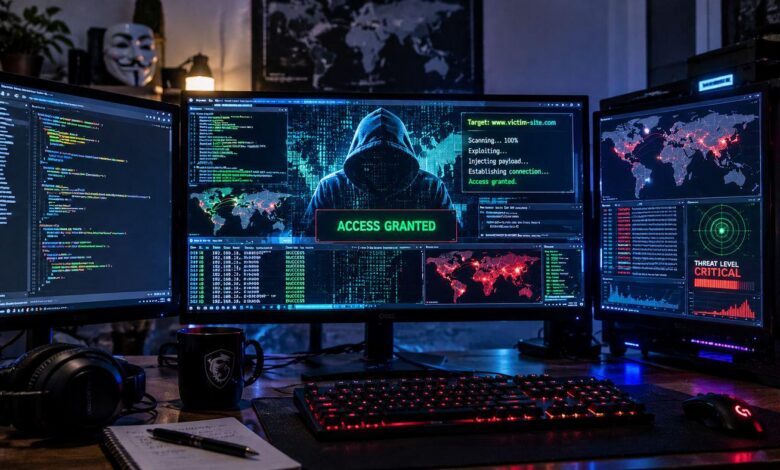
Google a annoncé avoir découvert un système d’intelligence artificielle baptisé « exploit_agent », capable de rechercher et d’analyser des vulnérabilités logicielles, de concevoir du code pour les exploiter et de lancer automatiquement des tentatives d’intrusion. Cette découverte illustre l’évolution de l’utilisation de l’IA dans la cybercriminalité : d’un outil d’assistance technique, elle devient un moyen d’exécuter des phases avancées d’attaques.
Dans un rapport publié lundi, le groupe de renseignement sur les menaces de Google indique qu’il s’agit du premier cas observé d’utilisation d’un système multiagents pour automatiser la découverte et l’exploitation de failles, sans intervention humaine à chaque étape.
Les chercheurs ont découvert un serveur exposé sur Internet qui hébergeait le système, ainsi que des fichiers de configuration, du code et des outils liés à des opérations d’intrusion. Il contenait notamment des instructions permettant de se connecter à plusieurs modèles d’IA et de les utiliser pour analyser des logiciels et développer des moyens d’exploitation des vulnérabilités.
Le système compare le code des logiciels avant et après les mises à jour de sécurité. Il repère ainsi les modifications apportées par les développeurs et reconstitue la nature des failles corrigées. Il peut ensuite produire du code destiné à tester leur exploitation.
Le danger tient au fait que les mises à jour conçues pour protéger les logiciels peuvent devenir une source d’informations pour les attaquants. Comparer deux versions d’un programme peut révéler l’emplacement d’une faille et la manière dont elle a été corrigée, alors que de nombreux systèmes restent vulnérables en raison de retards dans l’installation des correctifs.
Google a observé le système en train d’analyser les mécanismes de contrôle d’accès de la version 2.19.25 de Spectra, une extension WordPress. L’entreprise n’a toutefois présenté aucune preuve d’une intrusion réussie dans cette extension ni de l’exploitation d’une vulnérabilité précise.
Google n’a pas identifié l’opérateur du système et ne l’a attribué à aucun État ni groupe de pirates. La présence de commentaires en russe dans certains fichiers de configuration ne suffit pas à établir l’identité des responsables.
Cette découverte n’est pas isolée. Ces derniers mois, des entreprises de cybersécurité et des organismes publics ont constaté la multiplication de systèmes offensifs utilisant des agents d’IA pour coordonner la reconnaissance, la découverte de failles, les intrusions et la collecte de données.
Le 13 novembre, le FBI a publié un avertissement concernant un outil nommé ARTEX, qui utilise des modèles d’IA externes pour automatiser des tâches de test d’intrusion. Selon le Bureau, des groupes criminels l’ont employé contre des institutions financières, gouvernementales, technologiques, sanitaires et de défense.
Début novembre, les chercheurs ont repéré plus de 1 600 interfaces de l’outil exposées sur Internet. L’avertissement documentait également des attaques ayant entraîné la fuite de données personnelles concernant environ 67 000 personnes dans des établissements financiers sud-coréens. Il faisait aussi état d’une attaque contre la chaîne d’approvisionnement liée au service ConnectWise Cloud Backup, ayant permis d’accéder à plus de 2 250 environnements de clients en aval.
Le FBI a précisé que, dans certaines opérations, moins de trois heures avaient suffi entre le ciblage initial d’une organisation et l’obtention de privilèges élevés dans ses systèmes.
Dans une enquête distincte, l’unité de recherche en sécurité de Palo Alto Networks a révélé l’utilisation d’un autre système, baptisé CAIRN, dans 25 opérations visant au moins 19 organisations en août et septembre 2026.
Les attaquants ont utilisé des modèles chinois, notamment DeepSeek et Zhipu GLM, pour faire fonctionner les agents. Selon le rapport, ils ont obtenu un accès non autorisé aux systèmes de dix organisations. L’enquête documentait notamment le vol de plus d’un million d’enregistrements dans un cas, ainsi que la création de comptes administrateurs persistants dans des environnements de production.
L’une des opérations les plus marquantes a visé des serveurs PaperCut, un logiciel de gestion des impressions utilisé par les organisations. GreyNoise a documenté la compromission de 440 serveurs appartenant à 395 organisations dans 48 pays, au moyen de deux failles permettant l’exécution de commandes à distance sans authentification.
La reconstitution de l’opération montre que les attaquants ont atteint les privilèges d’administrateur de domaine dans une organisation en quelques minutes. Ils ont également compromis onze organisations en 26 secondes en exécutant simultanément des centaines de sessions de connexion et d’agents.
Amazon a, de son côté, révélé des campagnes utilisant des outils d’IA pour rechercher et voler des clés d’accès à des modèles de langage. Ces clés étaient ensuite réutilisées pour faire fonctionner des agents poursuivant la recherche d’identifiants et de ressources de calcul supplémentaires.
Ces opérations montrent que les attaquants peuvent désormais exploiter les ressources de leurs victimes pour financer le fonctionnement de leurs outils, plutôt que dépendre exclusivement de leurs propres comptes et services.
La diffusion de ces systèmes fait craindre un abaissement du niveau de compétence technique nécessaire pour mener des attaques. Au lieu de maîtriser la programmation et la cybersécurité, un opérateur peut définir un objectif et laisser les agents examiner les systèmes, tester des voies d’intrusion, analyser les résultats et adapter leurs tactiques.
Cette autonomie croissante ne signifie toutefois pas que l’IA puisse compromettre n’importe quel système sans aide humaine. Ces outils nécessitent encore souvent des instructions initiales. Leurs tentatives peuvent produire du code inutilisable ou des résultats trompeurs, et ne garantissent pas la réussite d’une exploitation.
Les organisations sont également confrontées à la rapidité des attaques. Des opérations qui nécessitaient auparavant plusieurs jours peuvent désormais être automatisées, tandis que des tentatives simultanées peuvent viser de nombreuses cibles. Le temps dont disposent les équipes de sécurité pour détecter et contenir une intrusion s’en trouve réduit.
En parallèle, les entreprises technologiques commencent à déployer des agents d’IA à des fins défensives, notamment pour découvrir des vulnérabilités, analyser le code et corriger les erreurs avant leur exploitation.
La confrontation prend ainsi la forme d’une course entre des systèmes offensifs capables de rechercher et d’exploiter les faiblesses, et des outils défensifs cherchant à les détecter et à les corriger aussi rapidement. Le danger ne réside pas nécessairement dans l’invention de nouvelles méthodes d’intrusion par l’IA, mais dans sa capacité à appliquer des techniques connues plus vite, à plus grande échelle et avec moins d’intervention humaine.